Protocolos de rede: noções
Bem-vindo ao Leão Educação. Preparamos esta aula para guiar você, passo a passo, no aprendizado dos protocolos de rede. Ao longo desta aula, vamos construir juntos uma base sólida em redes de computadores, com teoria, exemplos práticos e exercícios aplicados às questões de informática dos concursos públicos.
🎯 Objetivo e mensagem central
Este tópico usa a distinção entre endereço físico (MAC) e endereço lógico (IP) e a ideia de que switch e roteador atuam em camadas diferentes, vistas no estudo dos componentes de rede. Ao final, você será capaz de situar os protocolos mais cobrados nas camadas dos modelos OSI e TCP/IP, reconhecer endereços IPv4 e IPv6, diferenciar TCP de UDP e associar cada serviço da internet ao seu protocolo e à sua porta padrão.
Por que estudar protocolos se ninguém os vê na tela? Porque eles explicam o que você vê. O cadeado do navegador, o “endereço não encontrado”, a mensagem de e-mail que chega a todos os seus aparelhos: tudo isso é obra de protocolos. E as bancas adoram perguntas do tipo “qual protocolo…” e “qual porta…”.
Protocolos e modelos em camadas
Um protocolo é um conjunto de regras que define o formato das mensagens, a ordem em que são trocadas e o que fazer ao recebê-las. É como o protocolo de um atendimento ao público: quem chega retira a senha, aguarda ser chamado, apresenta o documento e só então é atendido. Se cada lado seguir regras diferentes, a conversa não acontece.
Como a comunicação em rede envolve muitos problemas diferentes (o sinal no fio, a entrega na rede local, a escolha do caminho, a confiabilidade, a aplicação), as regras foram organizadas em camadas. Cada camada presta serviço à camada de cima e usa o serviço da camada de baixo. Há dois modelos que você precisa conhecer.
Modelo OSI
O modelo OSI (Open Systems Interconnection), da ISO, é um modelo de referência com sete camadas. Ele é usado para ensinar e para classificar equipamentos e protocolos, mas não é a pilha de protocolos que roda de fato na internet.
| Nº | Camada | Função | Exemplos |
|---|---|---|---|
| 7 | Aplicação | Interface com os programas do usuário | HTTP, DNS, SMTP, FTP |
| 6 | Apresentação | Formato, codificação, compressão e criptografia dos dados | Conversão de caracteres, compressão |
| 5 | Sessão | Abre, mantém, sincroniza e encerra o diálogo entre as aplicações | Controle de sessão |
| 4 | Transporte | Entrega de ponta a ponta entre programas; confiabilidade e controle de fluxo | TCP, UDP |
| 3 | Rede | Endereçamento lógico e roteamento entre redes | IP, ICMP; roteador |
| 2 | Enlace | Entrega na rede local por endereço físico; detecção de erros no quadro | Ethernet, Wi-Fi; switch |
| 1 | Física | Transmissão dos bits como sinais elétricos, luminosos ou de rádio | Cabos, conectores; hub, repetidor |
Leia a tabela de baixo para cima e você verá o caminho de “fazer o sinal chegar” até “fazer a aplicação entender”. As camadas 1, 2 e 3 já apareceram no estudo dos dispositivos; agora você tem o quadro completo.
Modelo TCP/IP
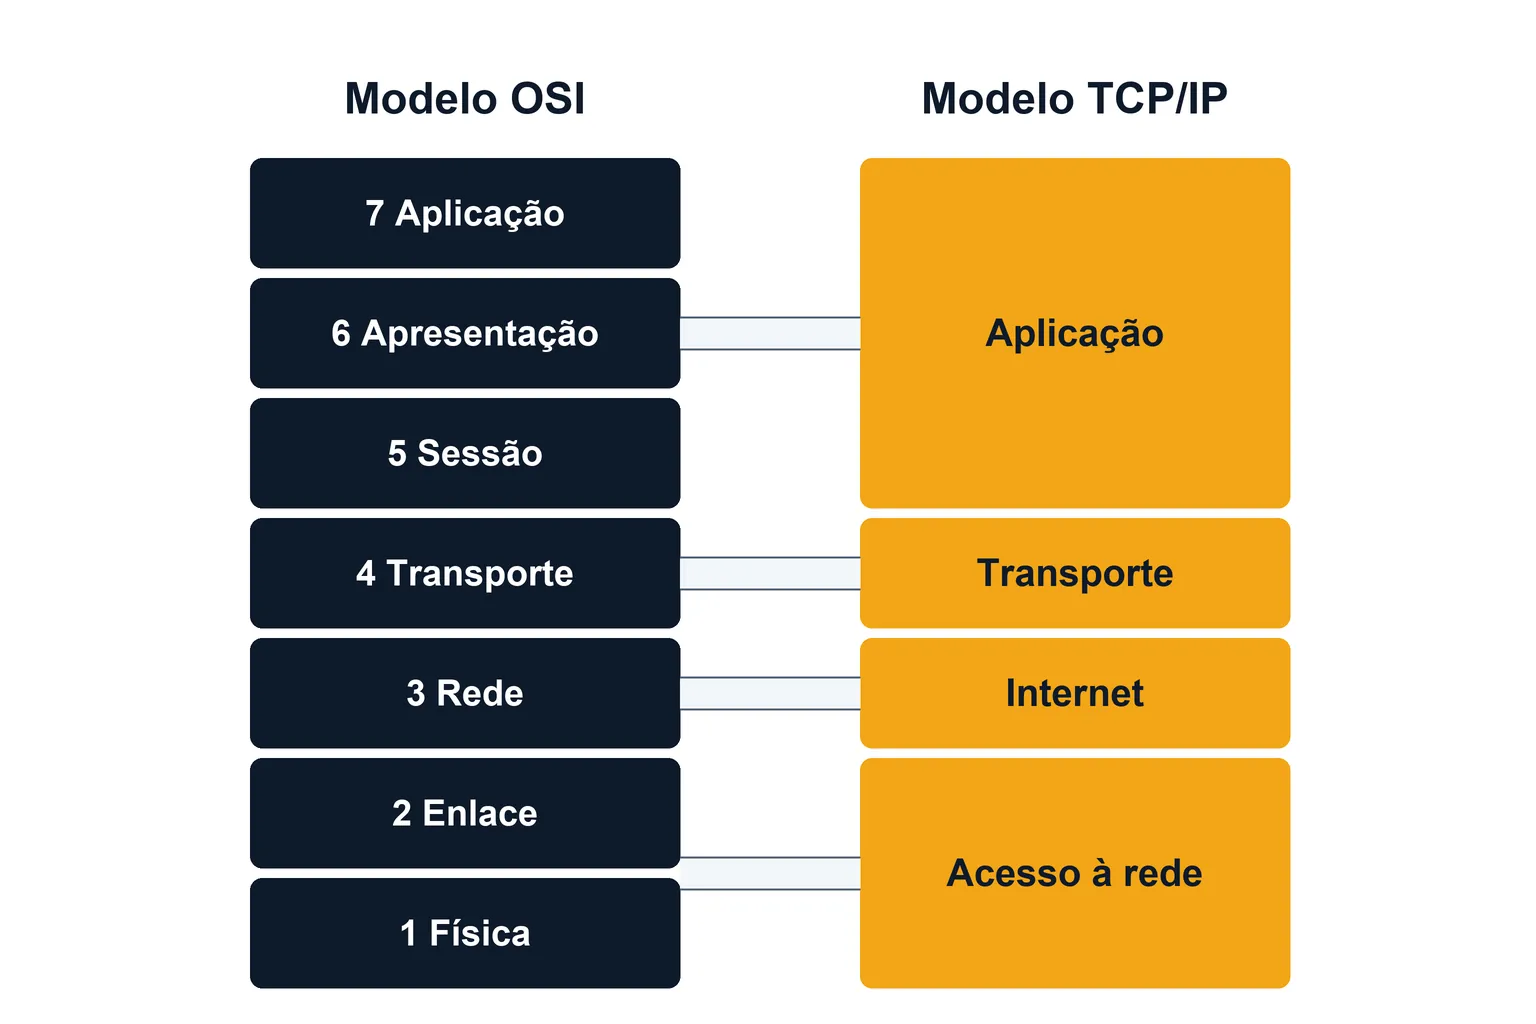
O modelo TCP/IP é o que a internet realmente usa. Na forma descrita pelos documentos técnicos da internet (RFC 1122), ele tem quatro camadas: aplicação, transporte, internet e acesso à rede (também chamada de enlace). As camadas de aplicação, apresentação e sessão do OSI foram reunidas em uma só camada de aplicação, e as camadas física e de enlace foram reunidas na camada de acesso à rede. Observe a correspondência na Figura 1.
Encapsulamento
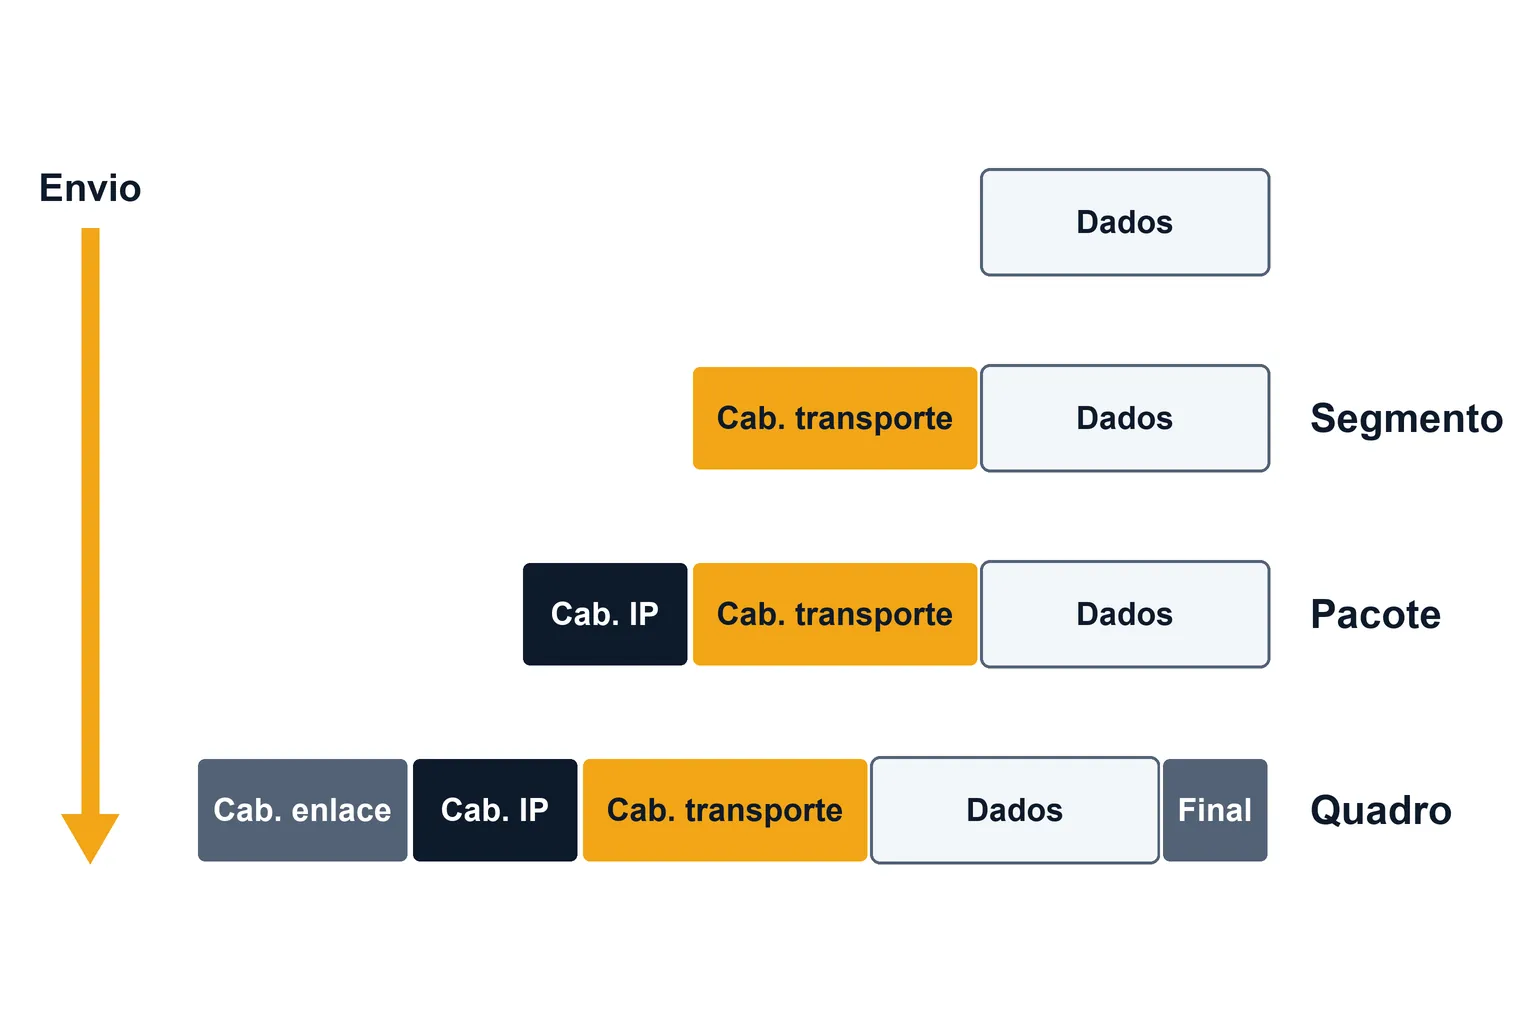
Quando você envia algo, cada camada acrescenta ao dado um cabeçalho com as informações de que precisa, como um envelope dentro de outro. A camada de transporte forma o segmento (no TCP) ou o datagrama (no UDP); a camada de rede o coloca dentro de um pacote com os endereços IP; a camada de enlace o coloca dentro de um quadro com os endereços MAC; e a camada física transmite os bits. No destino, o processo se inverte. Esse processo de envelopamento é chamado de encapsulamento, e a Figura 2 mostra os envelopes um dentro do outro.
Endereçamento IP
O IP (Internet Protocol) é o protocolo da camada de internet (rede). Ele dá a cada interface um endereço lógico e leva os pacotes de rede em rede até o destino, com a ajuda dos roteadores. O IP não garante a entrega nem a ordem: ele faz o “melhor esforço”, e a confiabilidade, quando necessária, fica com a camada de transporte.
IPv4 e IPv6
| Critério | IPv4 | IPv6 |
|---|---|---|
| Tamanho | 32 bits | 128 bits |
| Notação | Quatro números decimais de 0 a 255, separados por pontos | Oito grupos de quatro dígitos hexadecimais, separados por dois-pontos |
| Exemplo | 192.168.0.10 |
2001:db8:0:0:0:0:0:1, abreviado 2001:db8::1 |
| Quantidade | Cerca de 4,3 bilhões de endereços, esgotados | Quantidade praticamente inesgotável |
| Endereço de loopback | 127.0.0.1 |
::1 |
A tabela mostra o motivo da criação do IPv6: os endereços IPv4 se esgotaram diante de bilhões de aparelhos conectados. No IPv6, zeros à esquerda de cada grupo podem ser omitidos, e uma única sequência de grupos zerados pode ser substituída por ::, apenas uma vez no endereço, para que não haja ambiguidade. O endereço de loopback aponta para a própria máquina e é usado para testar a pilha de protocolos local.
Endereços privados, NAT e máscara
Para economizar endereços, foram reservadas faixas privadas de IPv4 (RFC 1918), que podem ser usadas livremente dentro de redes locais e não são roteadas na internet: 10.0.0.0 a 10.255.255.255, 172.16.0.0 a 172.31.255.255 e 192.168.0.0 a 192.168.255.255. É por isso que tantas casas têm aparelhos com endereços começados por 192.168.
Para que esses aparelhos naveguem, o roteador usa o NAT (Network Address Translation, tradução de endereços de rede): ele troca o endereço privado de origem pelo seu endereço público, anota a troca e desfaz a tradução quando a resposta chega. Vários aparelhos da casa ou da agência saem para a internet com um único endereço público.
Por fim, a máscara de sub-rede indica quais bits do endereço identificam a rede e quais identificam o dispositivo. Na máscara 255.255.255.0, também escrita como /24, os três primeiros números identificam a rede, e o último identifica o dispositivo. Com ela, o computador sabe se o destino está na rede local (entrega direta) ou fora dela (envio ao gateway padrão).
Protocolos de apoio: ICMP, ARP e DHCP
Três protocolos trabalham “nos bastidores” do IP. O ICMP transporta mensagens de controle e de erro, como “destino inalcançável” e o eco usado pelo comando ping. O ARP descobre o endereço MAC correspondente a um endereço IP na rede local, ligando a camada de rede à de enlace. O DHCP, que funciona na camada de aplicação, distribui automaticamente endereço IP, máscara, gateway padrão e servidores DNS aos aparelhos que entram na rede.
TCP e UDP
O IP leva o pacote até a máquina. Mas em uma máquina rodam vários programas ao mesmo tempo: navegador, cliente de e-mail, atualização do sistema. A camada de transporte entrega os dados ao programa certo, identificado por um número de porta, e decide quanto de controle aplicar. Os dois protocolos dessa camada têm filosofias opostas.
| Critério | TCP | UDP |
|---|---|---|
| Conexão | Orientado à conexão: estabelece a conexão antes de enviar | Não orientado à conexão: envia direto |
| Confiabilidade | Confirma o recebimento e retransmite o que se perdeu | Não confirma nem retransmite |
| Ordem | Entrega na ordem correta | Não garante a ordem |
| Controle de fluxo e de congestionamento | Sim | Não |
| Velocidade e sobrecarga | Mais lento, cabeçalho maior | Mais rápido, cabeçalho menor |
| Usos típicos | Páginas web, e-mail, transferência de arquivos, acesso remoto | Consultas DNS, DHCP, chamadas de voz e vídeo, jogos, transmissões ao vivo |
A escolha depende do que é pior para a aplicação: perder dados ou atrasar. Em um arquivo de planilha, um único byte perdido corrompe o documento, então o TCP é a escolha. Em uma chamada de vídeo, um pedaço de imagem que chega atrasado já não serve, e é melhor seguir em frente; o UDP é mais adequado.
O TCP abre a conexão com o chamado aperto de mão em três etapas (three-way handshake): o cliente envia um pedido de sincronização (SYN), o servidor responde com sincronização e confirmação (SYN-ACK), e o cliente confirma (ACK). Só então os dados começam a fluir.
Protocolos de aplicação
Na camada de aplicação estão os protocolos que você “usa” sem perceber. Os cartões trazem os mais cobrados.
Transfere páginas e demais recursos da web entre servidor e navegador, sem criptografia.
HTTP protegido por TLS: criptografia, integridade e autenticação do servidor.
Traduz nomes de domínio, como um endereço de site, em endereços IP.
Configura automaticamente IP, máscara, gateway e DNS dos aparelhos.
Transfere arquivos entre cliente e servidor, com canais separados de controle e de dados.
Acesso remoto seguro a outro computador por linha de comando, com criptografia.
Acesso remoto antigo, sem criptografia; senha trafega em texto claro.
Envio (SMTP) e recebimento (POP3 e IMAP) de correio eletrônico.
Gerência de equipamentos de rede (SNMP) e sincronização de relógios (NTP).
Dois desses protocolos merecem uma palavra a mais. O DNS funciona como a agenda de contatos da internet: as pessoas memorizam nomes, mas os roteadores só entendem endereços IP. Quando você digita o endereço de um site, o computador primeiro pergunta ao servidor DNS qual é o IP correspondente e só depois se conecta a ele. Se o DNS falhar, a internet “parece” fora do ar, embora o acesso por endereço IP continue funcionando.
O HTTPS é o HTTP dentro de um túnel criptografado pelo TLS (sucessor do antigo SSL). É ele que faz aparecer o cadeado na barra de endereço. O cadeado indica que a conexão está protegida e que o certificado do site é válido para aquele nome, mas não garante que o site seja honesto; golpistas também usam HTTPS. Esse ponto será aprofundado no estudo de navegadores e de segurança da informação.
Os protocolos de correio eletrônico aparecem aqui apenas para que você os situe na camada de aplicação: o SMTP envia mensagens, e o POP3 e o IMAP permitem ler a caixa postal. As diferenças entre eles e o funcionamento completo do e-mail têm estudo próprio, na parte do curso dedicada ao correio eletrônico.
Versões seguras
Vários protocolos antigos foram criados sem criptografia e ganharam versões protegidas, em geral pelo uso de TLS ou de SSH: HTTP → HTTPS; FTP → FTPS (FTP com TLS) ou SFTP (transferência de arquivos sobre SSH); Telnet → SSH; e os protocolos de e-mail, que passaram a ter versões com TLS. Diante de uma alternativa sobre segurança, procure a versão protegida.
Portas mais cobradas
As portas são números de 0 a 65.535 que identificam o serviço em cada máquina. As portas de 0 a 1023 são chamadas de “bem conhecidas” e estão associadas a serviços padronizados, conforme o registro mantido pela IANA. Um servidor web, por exemplo, “escuta” na porta 80 (HTTP) e na 443 (HTTPS). A combinação de endereço IP e porta identifica uma ponta da comunicação, como o número do prédio e o número da sala.
| Serviço | Porta | Transporte |
|---|---|---|
| FTP (dados / controle) | 20 / 21 | TCP |
| SSH (e SFTP) | 22 | TCP |
| Telnet | 23 | TCP |
| SMTP (transmissão entre servidores) | 25 | TCP |
| DNS | 53 | UDP (consultas) e TCP |
| DHCP (servidor / cliente) | 67 / 68 | UDP |
| HTTP | 80 | TCP |
| POP3 | 110 | TCP |
| IMAP | 143 | TCP |
| SNMP | 161 | UDP |
| HTTPS | 443 | TCP |
| SMTP para envio pelo usuário (submissão) / com TLS implícito | 587 / 465 | TCP |
| IMAP com TLS (IMAPS) / POP3 com TLS (POP3S) | 993 / 995 | TCP |
| Área de Trabalho Remota do Windows (RDP) | 3389 | TCP |
Não é preciso decorar a tabela inteira de uma vez. Concentre-se primeiro nas portas que mais aparecem: 21, 22, 23, 25, 53, 80, 110, 143 e 443. As demais costumam surgir como alternativas de distração. Observe também a coluna de transporte: DNS e DHCP, que fazem trocas curtas e rápidas, usam UDP; os serviços que precisam de entrega garantida usam TCP.
🧭 Revisão
O que você precisa lembrar
- OSI é o modelo de referência com sete camadas (Física, Enlace, Rede, Transporte, Sessão, Apresentação, Aplicação); TCP/IP é o modelo usado na internet, com quatro (Acesso à rede, Internet, Transporte, Aplicação).
- Encapsulamento: dados → segmento → pacote → quadro → bits, cada camada acrescentando seu cabeçalho.
- IPv4 tem 32 bits e números de 0 a 255; IPv6 tem 128 bits em hexadecimal, com
::uma única vez; loopback é 127.0.0.1 e ::1; faixas privadas 10, 172.16 a 172.31 e 192.168, traduzidas pelo NAT. - TCP é orientado à conexão, confiável e ordenado; UDP é sem conexão, rápido e sem garantia. Confiável não é o mesmo que criptografado.
- DNS traduz nomes em IPs; DHCP distribui configurações; ARP descobre o MAC a partir do IP; ICMP leva mensagens de controle, como as do
ping. - Portas principais: FTP 20/21, SSH 22, Telnet 23, SMTP 25, DNS 53, HTTP 80, POP3 110, IMAP 143, HTTPS 443.
✍️ Exercícios de revisão
Nível 1 · Recordar
Liste as sete camadas do modelo OSI, da camada 1 à camada 7.
Ver resposta comentada
1 Física, 2 Enlace, 3 Rede, 4 Transporte, 5 Sessão, 6 Apresentação, 7 Aplicação. A frase “Fui Em Roma Tomar Sorvete Ao Anoitecer” ajuda a lembrar a ordem de baixo para cima.
Identifique as portas padrão de HTTP, HTTPS, SSH, SMTP e DNS.
Ver resposta comentada
HTTP 80, HTTPS 443, SSH 22, SMTP 25 (transmissão entre servidores; o envio pelo usuário usa normalmente 587 ou 465) e DNS 53.
Indique o tamanho, em bits, dos endereços IPv4 e IPv6 e o endereço de loopback de cada versão.
Ver resposta comentada
IPv4: 32 bits, loopback 127.0.0.1. IPv6: 128 bits, loopback ::1.
Defina, em uma frase cada, as funções do DNS, do DHCP e do ARP.
Ver resposta comentada
DNS: traduz nomes de domínio em endereços IP. DHCP: atribui automaticamente endereço IP, máscara, gateway e servidores DNS aos aparelhos. ARP: descobre o endereço MAC correspondente a um endereço IP na rede local.
Nível 2 · Compreender
Explique a correspondência entre as camadas do modelo TCP/IP de quatro camadas e as do modelo OSI.
Ver resposta comentada
A camada de aplicação do TCP/IP corresponde às camadas de aplicação, apresentação e sessão do OSI. A de transporte corresponde à de transporte. A de internet corresponde à de rede. A de acesso à rede corresponde às camadas de enlace e física.
Explique por que o TCP é chamado de confiável e por que isso não significa que ele seja seguro.
Ver resposta comentada
O TCP é confiável porque estabelece conexão, confirma o recebimento, retransmite o que se perdeu e entrega os dados na ordem certa. Confiabilidade, porém, diz respeito à integridade da entrega, e não ao sigilo: o TCP não criptografa nada. A proteção contra espionagem vem de protocolos como o TLS, usado pelo HTTPS.
Explique como o NAT permite que vários aparelhos de uma residência acessem a internet com um único endereço público.
Ver resposta comentada
Os aparelhos da casa usam endereços privados, que não são roteados na internet. Quando um deles envia um pacote para fora, o roteador troca o endereço privado de origem pelo seu endereço público e anota a troca em uma tabela. Quando a resposta chega, o roteador consulta a tabela e devolve o pacote ao aparelho interno correto. Assim, todos compartilham o mesmo endereço público.
Explique o encapsulamento e nomeie a unidade de dados em cada camada, do transporte à física.
Ver resposta comentada
Encapsulamento é o processo em que cada camada, na descida, acrescenta ao dado um cabeçalho com as informações de que precisa. No transporte, forma-se o segmento (TCP) ou datagrama (UDP); na rede, o pacote, com os endereços IP; no enlace, o quadro, com os endereços MAC; na física, os bits são transmitidos como sinais. No destino, cada camada retira o seu cabeçalho.
Explique por que, quando o DNS falha, o usuário tem a impressão de que “a internet caiu”.
Ver resposta comentada
As pessoas acessam os serviços por nomes, mas a comunicação precisa de endereços IP. Sem o DNS, o computador não consegue descobrir o IP correspondente ao nome digitado, e nenhum site abre pelo nome. A conexão em si continua funcionando, tanto que o acesso direto por endereço IP pode dar certo; o que falhou foi a tradução de nomes.
Nível 3 · Aplicar
Classifique cada endereço como IPv4 válido, IPv6 válido ou inválido: (a) 10.20.30.40; (b) 192.168.1.256; (c) fe80::1a2b; (d) 2001:db8::1::5.
Ver resposta comentada
(a) IPv4 válido, e da faixa privada 10. (b) Inválido, porque 256 ultrapassa o limite de 255 de um octeto. (c) IPv6 válido, com uma única abreviação ::. (d) Inválido, porque o :: aparece duas vezes, o que tornaria impossível saber quantos grupos de zeros cada um representa.
Decida qual protocolo de transporte é mais adequado: (a) download do arquivo de um edital em PDF; (b) videoconferência com a equipe; (c) consulta de nome ao servidor DNS; (d) envio de uma mensagem de e-mail.
Ver resposta comentada
(a) TCP, porque o arquivo precisa chegar íntegro. (b) UDP, porque atrasos são piores que pequenas perdas em tempo real. (c) UDP, porque a consulta é curta e rápida; o TCP só entra em respostas grandes ou transferências entre servidores DNS. (d) TCP, porque a mensagem precisa ser entregue completa.
Um técnico precisa administrar remotamente, por linha de comando, um servidor da prefeitura através da internet. Ele hesita entre Telnet e SSH. Decida e justifique, indicando a porta padrão do protocolo escolhido.
Ver resposta comentada
Deve usar o SSH, na porta 22, porque ele criptografa toda a sessão, inclusive a senha. O Telnet, na porta 23, transmite tudo em texto claro, e qualquer pessoa que capture o tráfego no caminho pode ler as credenciais.
Um computador tem IP 192.168.10.25 e máscara 255.255.255.0. Decida se ele entrega diretamente ou envia ao gateway padrão os pacotes destinados a (a) 192.168.10.200 e (b) 192.168.20.5.
Ver resposta comentada
Com a máscara 255.255.255.0, os três primeiros números identificam a rede: 192.168.10. (a) O destino está na mesma rede (192.168.10), então a entrega é direta, na rede local. (b) O destino está na rede 192.168.20, diferente, então o pacote vai para o gateway padrão, o roteador.
Associe o protocolo à situação: (a) o celular recebe automaticamente um endereço ao entrar no Wi-Fi da biblioteca; (b) o navegador exibe o cadeado ao abrir o internet banking; (c) o computador descobre o endereço físico da impressora de rede a partir do IP dela; (d) o relógio de todos os servidores do órgão é sincronizado.
Ver resposta comentada
(a) DHCP. (b) HTTPS, ou seja, HTTP protegido por TLS. (c) ARP. (d) NTP.
Nível 4 · Analisar
Em uma agência, todos os sites deixaram de abrir pelo nome, mas o técnico consegue acessar o sistema interno digitando o endereço IP do servidor. Ao mesmo tempo, os computadores têm endereços IP corretos, da faixa da agência. Analise as hipóteses (falha no DHCP, falha no DNS, cabo rompido) e indique a mais provável.
Ver resposta comentada
Cabo rompido está descartado, porque o acesso por IP funciona, o que exige conectividade física. Falha no DHCP também é improvável, porque os computadores receberam endereços corretos (uma falha de DHCP tenderia a produzir endereços 169.254). Resta o DNS: a comunicação por IP funciona, mas a tradução de nomes não. A hipótese mais provável é a falha no serviço de DNS ou na sua configuração.
Analise a afirmação: “Como o site usa HTTPS na porta 443 e o TCP garante a entrega, a página é segura e o site é confiável”. Decomponha a afirmação pelas camadas e critique a conclusão.
Ver resposta comentada
Há três ideias misturadas. O TCP, na camada de transporte, garante entrega íntegra e ordenada, mas não sigilo. O HTTPS, na camada de aplicação, usa TLS para criptografar a conexão e verificar que o certificado corresponde ao nome do site. Nenhuma das duas camadas avalia a honestidade de quem mantém o site: um golpista pode ter um site com HTTPS válido. A conclusão confunde conexão protegida com site confiável.
Você concluiu o estudo sobre as noções de protocolos de rede. No próximo tópico, avançaremos para as ferramentas e aplicativos de rede, onde veremos como usar comandos como ping, tracert e ipconfig para testar exatamente os protocolos que você acabou de conhecer. Continue firme nos estudos!
Os casos apresentados são hipotéticos, elaborados para fins didáticos.