Internet banking
Bem-vindo ao Leão Educação. Preparamos esta aula para guiar você, passo a passo, no aprendizado de internet banking (o “banco pela internet”). Ao longo desta aula, vamos construir juntos uma base sólida em atualidades do mercado financeiro, com teoria, exemplos práticos e exercícios aplicados à rotina das instituições financeiras e às provas de concursos bancários.
🎯 Objetivo e mensagem central
Este tópico depende do anterior, em que vimos que a digitalização deslocou o atendimento da agência para os canais digitais e que os canais se somam, em vez de se substituírem. Agora examinamos o primeiro canal digital em detalhe. Ao final, você será capaz de definir o internet banking, listar o que o cliente pode fazer nele, explicar as camadas de autenticação que o banco usa e indicar quais cuidados cabem ao cliente em cada uma.
Por que isso importa? Porque a maior parte das fraudes digitais não quebra o sistema do banco: ela explora o ponto fraco do outro lado, o computador, a senha ou a atenção de quem acessa. Quem entende as duas metades responde bem a uma prova e, no balcão, orienta o cliente com segurança.
O que é e o que o cliente faz nele
Internet banking é o canal de atendimento em que o cliente acessa a sua conta por meio do navegador de internet, em um computador ou mesmo no navegador do celular. Ele não exige a instalação de um aplicativo do banco: basta um endereço eletrônico oficial, a identificação do cliente e as credenciais de acesso. É isso que o distingue do mobile banking, o “banco móvel”, que roda em um aplicativo próprio e será estudado no próximo tópico.
Os serviços disponíveis reproduzem boa parte do que se fazia na agência. Observe os principais agrupados no quadro a seguir.
Saldo, extrato, comprovantes, faturas de cartão e posição de investimentos.
Pagamento de boletos e contas, transferências entre contas e envio de Pix.
Simulação e contratação de empréstimo, financiamento e limite, conforme a oferta do banco.
Aplicações e resgates em produtos oferecidos pela instituição.
Pedido de segunda via de cartão, bloqueio, alteração de dados cadastrais e de limites.
A lista mostra que o internet banking é um canal completo, e não apenas um “extrato eletrônico”. A abrangência, porém, varia de banco para banco: nem toda instituição oferece todos os serviços pelo navegador, e algumas operações de maior risco ou complexidade ainda exigem confirmação adicional ou ida à agência.
Quanto ao peso do canal, o dado setorial mais recente indica que os canais digitais, somados, responderam por 83% das transações bancárias em 2025, e que 78% foram feitas pelo celular, conforme a Pesquisa Febraban de Tecnologia Bancária 2026 (Deloitte para a Febraban), consultada em outubro de 2026. Pela diferença entre os dois números, a fatia dos canais digitais que não passa pelo celular é bem menor, o que mostra a ordem de grandeza: o navegador deixou de ser o canal predominante. A fonte consultada, porém, não divulga a participação isolada do internet banking, e por isso este tópico não a cita. O canal permanece relevante, sobretudo para operações mais longas, para empresas e para quem prefere a tela maior.
Como o banco confirma quem é você
No balcão, o escriturário vê o rosto do cliente e confere um documento. Na tela, ninguém vê ninguém. Por isso, o internet banking depende de autenticação, o processo pelo qual o banco verifica se quem está acessando é, de fato, o titular. A ideia central, aceita em segurança da informação (tema estudado em Informática), é que a confiança aumenta quando se combinam fatores de naturezas diferentes.
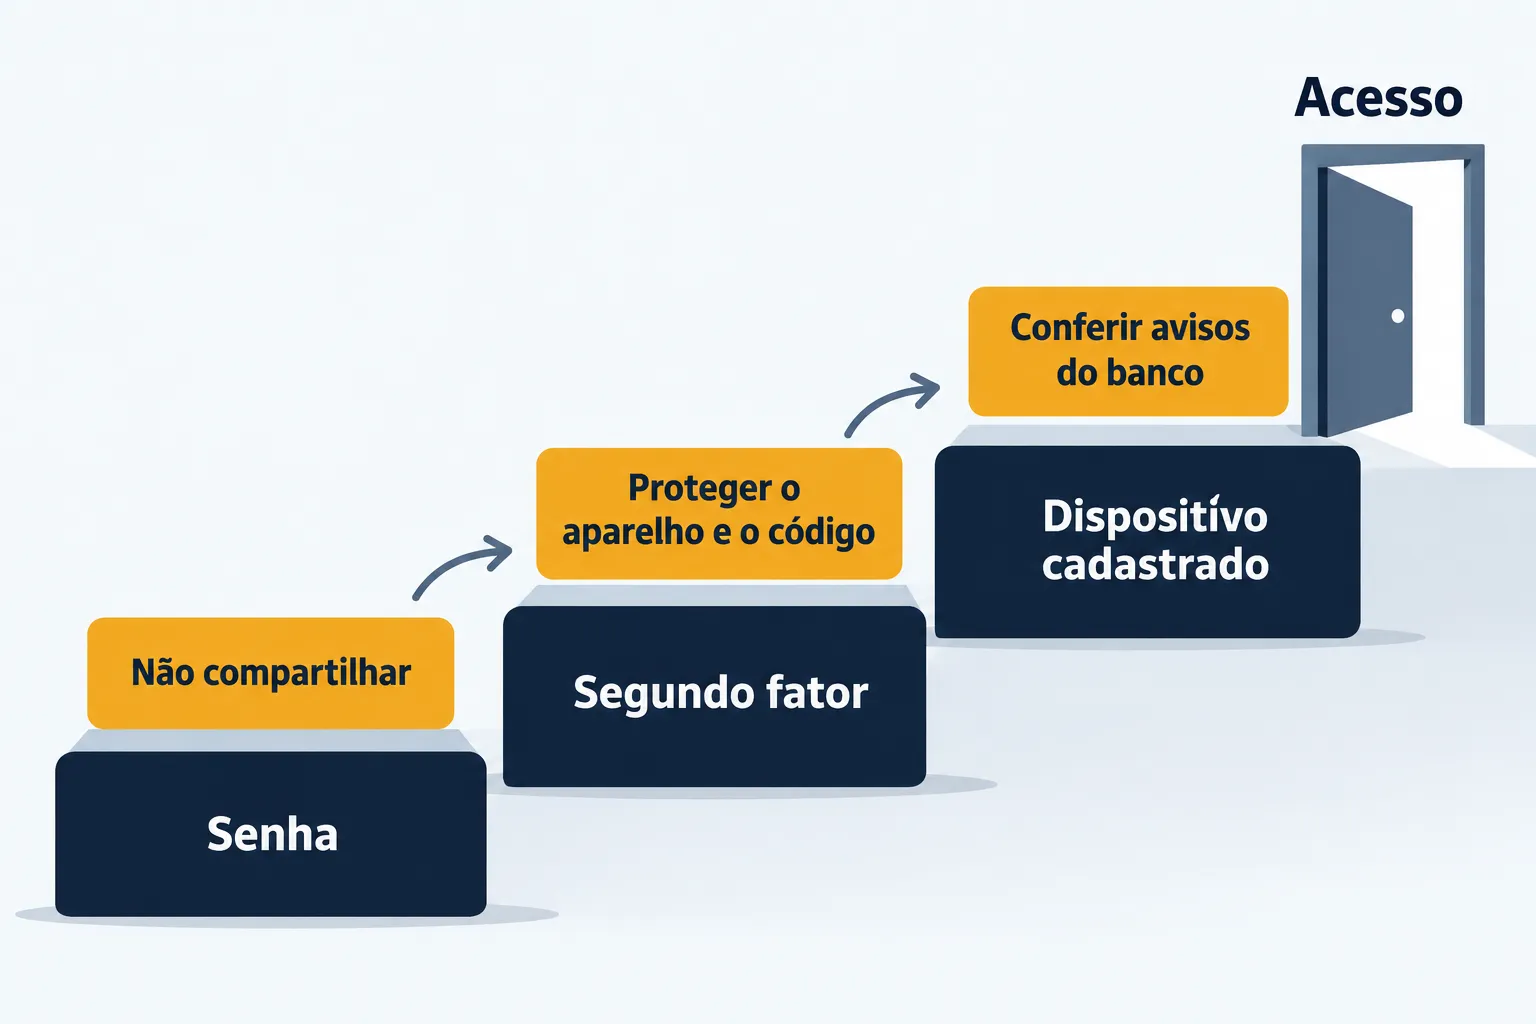
Na prática, o banco empilha camadas. Cada uma cobre uma falha possível da anterior, como mostra a Figura 1: de nada adianta a senha forte se ela foi entregue a um golpista; é o segundo fator e o reconhecimento do dispositivo que barram o acesso mesmo assim.
Primeira camada: senha
A senha (ou PIN) é o fator de conhecimento. É a camada mais básica e a mais exposta, porque o que se sabe pode ser contado, observado, adivinhado ou roubado. Por isso, o banco costuma impor regras de composição e de renovação, e o cliente não deve reutilizar a senha do banco em outros sites nem anotá-la em lugares acessíveis.
Segunda camada: segundo fator
O segundo fator pede algo que o cliente possui ou é. As formas mais comuns são o token, dispositivo próprio ou aplicativo que gera um código temporário de uso único, e a biometria. Há ainda o código enviado ao celular cadastrado por mensagem ou notificação. Um ponto que a prova gosta de explorar é que o token e o código de confirmação são pessoais: quem os informa a terceiros, mesmo “para atualizar o cadastro”, entrega a chave que justamente deveria impedir o golpe.
Terceira camada: dispositivo cadastrado e monitoramento
Muitos bancos registram o computador ou o aparelho que o cliente usa habitualmente. Quando o acesso vem de um dispositivo desconhecido, pedem confirmação adicional ou bloqueiam a operação. Além disso, sistemas de monitoramento observam o comportamento da conta: horário incomum, valor muito acima do habitual, destinatário novo. Quando algo foge ao padrão, o banco pode barrar a operação ou entrar em contato por canal oficial. Esse controle não depende do cliente, mas ele ajuda ao manter os dados atualizados e ao responder aos avisos.
| Camada | Fator | O que o banco faz | Cuidado do cliente |
|---|---|---|---|
| Senha | Conhecimento (o que sabe) | Exige composição e renovação; bloqueia após tentativas erradas | Não compartilhar, não reutilizar em outros sites |
| Segundo fator (token, biometria, código no celular) | Posse ou inerência (o que tem ou o que é) | Gera ou valida o código e confirma a identidade | Proteger o aparelho e nunca informar o código a terceiros |
| Dispositivo cadastrado e monitoramento | Contexto do acesso | Reconhece o aparelho e identifica comportamento atípico | Manter cadastro atualizado e conferir avisos do banco |
A tabela lê-se por linhas, mas a lição está na coluna da direita: em todas as camadas, existe uma ação do cliente que sustenta o mecanismo do banco. É por isso que a mensagem central fala em dois lados. Um mecanismo sofisticado do banco pode ser derrotado por um cuidado omitido; e o cuidado mais zeloso do cliente não compensa um banco sem controles.
Como o ambiente de acesso é atacado
O criminoso raramente tenta derrubar o sistema do banco, que é protegido por equipes e investimentos pesados. Ele prefere atacar o elo mais fraco: o ambiente de acesso do cliente e o próprio cliente. Os mecanismos técnicos dessas ameaças (malware, phishing, protocolos) são estudados em Informática; aqui interessa como eles aparecem no internet banking.
Mensagem ou página falsa, igual à do banco, que induz o cliente a digitar senha e códigos no lugar errado.
Endereço parecido com o oficial, muitas vezes divulgado em anúncio patrocinado ou link recebido.
Programa malicioso instalado no computador que captura o que se digita ou altera a tela do banco.
Manipulação da pessoa, por telefone ou mensagem, para que ela mesma informe dados ou faça a operação.
Wi-Fi aberto ou computador de uso coletivo, onde as informações podem ser observadas ou ficar gravadas.
Em todos os casos, o ataque funciona porque a vítima, em algum momento, confia no que não deveria. No phishing e no site falso, ela digita as credenciais em ambiente do golpista. No malware, o equipamento já está comprometido, e a senha é lida na hora em que é digitada. Na engenharia social, o golpista nem precisa de tecnologia: basta convencer a vítima de que fala em nome do banco, de uma autoridade ou de um parente. O endereço oficial e o reconhecimento da conexão segura reduzem o risco, mas não eliminam a necessidade de atenção.
Os cuidados do cliente
Com as camadas e as ameaças à vista, a lista de cuidados deixa de ser decoreba e passa a ser consequência. Cada orientação responde a um ponto de ataque. O roteiro abaixo organiza o que o cliente deve fazer antes, durante e depois do acesso.
O roteiro cobre o ciclo completo do acesso. O primeiro passo reduz o risco de malware; o segundo, o de phishing e de site falso; o terceiro, o de sessão deixada aberta e o de fraude que passou despercebida. Note que o terceiro passo inclui reagir: perceber depressa uma movimentação suspeita e avisar o banco costuma reduzir o prejuízo.
Do lado do atendente, vale o mesmo cuidado espelhado: na agência, o escriturário não deve pedir ao cliente que revele senha ou código, e deve ensinar a diferença entre o que o banco pergunta (por exemplo, confirmação de dados em canal que o cliente iniciou) e o que jamais pergunta.
Quando há fraude: quem responde
Se, apesar de tudo, a fraude acontece, surge a pergunta decisiva: quem arca com o prejuízo? A resposta não é automática, porque envolve a relação de consumo entre o banco e o cliente. Duas súmulas do Superior Tribunal de Justiça organizam o raciocínio.
A Súmula 479 trata de responsabilidade objetiva: o cliente não precisa provar que o banco foi negligente; basta mostrar o dano e a ligação com a operação bancária. O banco, por sua vez, pode afastar a responsabilidade ao demonstrar, nos termos do Código de Defesa do Consumidor, que não houve defeito no serviço ou que a culpa foi exclusiva do consumidor ou de terceiro. Atenção a este detalhe: a fraude praticada por terceiro no âmbito das operações bancárias é justamente o fortuito interno da Súmula 479, de modo que o banco não se exime apenas alegando que o golpe foi obra de terceiro. Na prática, a análise de cada caso examina a conduta de ambos os lados: o cliente que entrega espontaneamente a senha e o código a um golpista está em situação diferente da do cliente cujas credenciais foram obtidas por falha de segurança do banco. Por isso a segurança é compartilhada, e a responsabilidade, quando se discute, também considera os dois lados.
🧭 Revisão
O que você precisa lembrar
- Internet banking é o canal em que o cliente acessa a conta pelo navegador, sem aplicativo, e realiza consultas, pagamentos, transferências, crédito, investimentos e serviços de conta.
- Os canais digitais somaram 83% das transações em 2025, e o celular, 78% (Febraban/Deloitte, consulta em outubro de 2026); o navegador deixou de ser o canal predominante, mas continua relevante.
- A autenticação combina fatores de naturezas diferentes: o que se sabe (senha), o que se tem (token, celular) e o que se é (biometria); duas senhas não são dois fatores.
- O banco ainda reconhece o dispositivo cadastrado e monitora o comportamento da conta, mas cada camada depende de um cuidado do cliente.
- As ameaças típicas são phishing, site falso, malware, engenharia social e rede pública; o cadeado indica conexão criptografada, não site oficial.
- O banco não pede senha nem token por telefone, mensagem ou e-mail.
- Pelas Súmulas 297 e 479 do STJ, o Código de Defesa do Consumidor se aplica aos bancos, que respondem objetivamente por fortuito interno em fraudes de terceiros, sem que isso signifique responsabilidade absoluta.
✍️ Exercícios de revisão
Nível 1 · Recordar
Defina internet banking e indique o que o diferencia do mobile banking quanto ao meio de acesso.
Ver resposta comentada
Internet banking é o canal em que o cliente acessa a sua conta pelo navegador de internet, sem precisar de aplicativo. O mobile banking é acessado por aplicativo instalado no celular. A diferença está no meio de acesso, embora os serviços sejam semelhantes.
Cite quatro serviços que o cliente pode realizar pelo internet banking.
Ver resposta comentada
Por exemplo: consultar saldo e extrato, pagar boletos e contas, fazer transferências e Pix, contratar crédito ou fazer aplicações, e pedir serviços de conta, como bloqueio ou segunda via de cartão. A abrangência varia conforme a instituição.
Quais são os três fatores de autenticação e um exemplo de cada um?
Ver resposta comentada
Conhecimento (o que a pessoa sabe), como a senha; posse (o que ela tem), como o token ou o celular cadastrado; e inerência (o que ela é), como a biometria.
Enuncie, com suas palavras, o que dizem as Súmulas 297 e 479 do STJ.
Ver resposta comentada
A Súmula 297 afirma que o Código de Defesa do Consumidor se aplica às instituições financeiras. A Súmula 479 afirma que elas respondem objetivamente pelos danos gerados por fortuito interno relativo a fraudes e delitos praticados por terceiros no âmbito de operações bancárias.
Nível 2 · Compreender
Explique por que a segurança do internet banking é descrita como dependente de “dois lados”.
Ver resposta comentada
Porque o banco controla os mecanismos de autenticação, o reconhecimento do dispositivo e o monitoramento, mas não controla o computador, a senha nem a atenção do cliente. Cada camada do banco tem um cuidado correspondente do cliente; se um dos lados falha, a proteção do outro fica incompleta.
Por que duas senhas diferentes não configuram autenticação em dois fatores?
Ver resposta comentada
Porque as duas pertencem ao mesmo fator, o do conhecimento. A autenticação em dois fatores exige fatores de naturezas distintas, como senha (o que se sabe) e token ou biometria (o que se tem ou o que se é). Quem descobre uma senha pode descobrir a outra pelo mesmo meio.
O cadeado exibido ao lado do endereço do site garante que se trata do site oficial do banco? Justifique.
Ver resposta comentada
Não. O cadeado indica que a conexão é criptografada, ou seja, que os dados trafegam protegidos entre o navegador e o site. Um site falso também pode ter cadeado. O que confirma a página oficial é o endereço correto, digitado ou salvo pelo próprio cliente, e não o link recebido por mensagem.
Explique por que o token só protege enquanto o cliente não revela o código.
Ver resposta comentada
O token funciona como prova de que o cliente possui algo que só ele tem. Se o código é informado a um golpista, mesmo sob pretexto de “atualizar o cadastro”, a prova deixa de existir, e o criminoso passa a ter o segundo fator. O mecanismo é do banco, mas a proteção depende do silêncio do cliente.
Diferencie a responsabilidade objetiva do banco, tratada na Súmula 479, de uma responsabilidade absoluta.
Ver resposta comentada
Responsabilidade objetiva dispensa a prova de culpa: o cliente demonstra o dano e a ligação com a operação bancária. Não é absoluta porque o banco ainda pode afastá-la, nos termos do Código de Defesa do Consumidor, ao demonstrar que não houve defeito no serviço ou que a culpa foi exclusiva do consumidor. A simples atuação de um golpista não basta para afastá-la, porque a fraude de terceiro ligada à operação bancária é o próprio fortuito interno. A análise do caso considera a conduta dos dois lados.
Nível 3 · Aplicar
Um cliente recebe uma ligação de alguém que diz ser “da central de segurança do banco”, cita o nome completo dele e pede o código do token para “cancelar uma compra suspeita”. Classifique a situação e indique o que ele deve fazer.
Ver resposta comentada
É engenharia social: o golpista manipula a vítima para que ela mesma forneça o segundo fator. Acertar o nome não prova nada, pois dados podem ter sido obtidos de vazamentos. O cliente deve encerrar a ligação, não informar o código e contatar o banco por um canal oficial que ele mesmo busque, como o telefone do verso do cartão, para verificar se houve compra suspeita.
Uma cliente precisa acessar sua conta durante uma viagem e só tem à disposição um computador de um hotel. Que orientação o escriturário lhe daria antes da viagem?
Ver resposta comentada
Orientar que evite o computador de uso coletivo e a rede aberta, pois ali pode haver programa malicioso ou informação gravada. Se houver real necessidade, deve digitar o endereço oficial, encerrar a sessão pelo botão “sair” e, depois, trocar a senha em ambiente seguro. O ideal é usar o próprio aparelho com os mecanismos do banco.
Um cliente clica em um anúncio patrocinado que leva a uma página idêntica à do banco, digita senha e token e, minutos depois, percebe transferências que não fez. Aponte duas falhas de cuidado e o primeiro passo a tomar.
Ver resposta comentada
As falhas: acessar o banco por anúncio ou link, e não pelo endereço oficial digitado ou salvo, e entregar o token em página falsa. O primeiro passo é contatar imediatamente o banco por canal oficial para bloquear acessos, registrar a contestação e trocar as credenciais. A rapidez ajuda a reduzir o prejuízo.
Associe cada cuidado à ameaça que ele combate: (a) digitar sempre o endereço oficial; (b) manter proteção contra programas maliciosos; (c) nunca informar o token por telefone.
Ver resposta comentada
(a) combate o phishing e o site falso; (b) combate o malware instalado no computador; (c) combate a engenharia social. A associação mostra que cada cuidado do cliente é resposta a um ponto específico de ataque.
Nível 4 · Analisar
Um texto afirma: “Como o internet banking exige senha e token, qualquer prejuízo por fraude é sempre do banco, e o cliente nunca tem de tomar cuidado.” Decomponha a afirmação, apontando o que está certo e o que está errado.
Ver resposta comentada
Está certo que o canal usa senha e token, e que o banco responde objetivamente por fortuito interno em fraudes de terceiros (Súmula 479). Está errado dizer que é “sempre” do banco: ele pode afastar a responsabilidade ao demonstrar ausência de defeito ou culpa exclusiva do consumidor. Também está errado dizer que o cliente “nunca” tem de tomar cuidado: as camadas só funcionam com a colaboração dele, e a entrega espontânea de senha e código pesa na análise. Dois advérbios absolutos tornam a afirmação inválida.
Compare duas situações: (I) fraude em que o golpista obteve as credenciais por falha no sistema do banco; (II) fraude em que o cliente digitou senha e token em página falsa. Analise como cada uma se relaciona com a responsabilidade do banco.
Ver resposta comentada
Em (I), o dano decorre de falha do serviço e se enquadra no fortuito interno: a responsabilidade do banco é, em regra, evidente. Em (II), o caminho da fraude passou por conduta do cliente, o que pode caracterizar culpa exclusiva do consumidor, hipótese em que o banco pode afastar a responsabilidade. A conclusão depende da análise dos fatos, inclusive de como o ataque ocorreu e de se o banco falhou em detectar a operação atípica. Em nenhum dos casos o resultado é automático.
Por que se diz que o acesso pelo navegador exige mais cuidado com o ambiente de acesso do que com o sistema do banco? Examine os elementos da aula que sustentam essa afirmação.
Ver resposta comentada
Porque as ameaças típicas (phishing, site falso, malware, rede pública, engenharia social) atuam no computador, na conexão ou na pessoa, e não no sistema do banco, que dispõe de controles técnicos e de monitoramento. O banco não controla o equipamento do cliente nem sua atenção. Por isso, as camadas de autenticação são necessárias, mas insuficientes sozinhas: o cuidado do cliente com o endereço, o aparelho e os códigos completa a proteção.
Você concluiu o estudo sobre o internet banking. No próximo tópico, avançaremos para o mobile banking, onde veremos o banco no aplicativo do celular, hoje o canal com mais transações, com seus recursos próprios, como biometria, notificações, QR Code e carteiras digitais, e os riscos que acompanham cada um. Continue firme nos estudos!
Os casos apresentados são hipotéticos, elaborados para fins didáticos.